



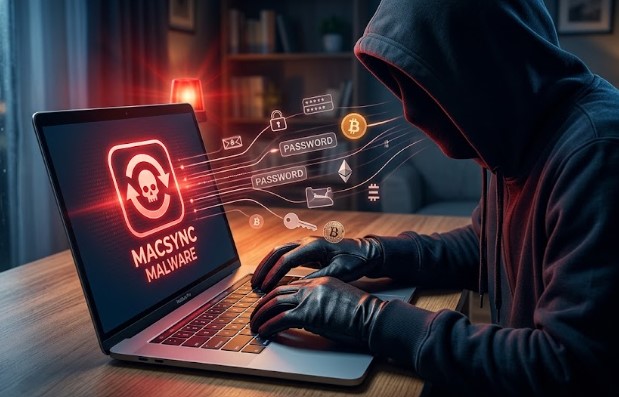
SUARAINDONEWS.COM, JAKARTA — Buat pengguna komputer Mac, jangan asal download aplikasi. Ada ancaman malware baru bernama MacSync yang kini punya kemampuan lebih kompleks untuk mengincar berbagai data penting, mulai dari password, cookie browser, hingga aset kripto.
Temuan tersebut diungkap peneliti keamanan siber Kaspersky. Mereka menemukan versi terbaru MacSync yang terdeteksi pada September 2026 menggunakan teknik infeksi lebih rumit dibandingkan versi sebelumnya.
MacSync sebenarnya bukan pemain baru. Malware ini pertama kali muncul pada 2024–2025 sebagai salah satu varian malware pencuri informasi AMOS. Namun, versi terbarunya mengalami sejumlah perubahan, termasuk penggunaan rantai infeksi yang menggabungkan infostealer dan backdoor.
Serangannya biasanya dimulai ketika korban mengunduh file berbahaya yang dibuat seolah-olah merupakan aplikasi yang sedang dicari. Malware dapat menyamar sebagai aplikasi berbagi dokumen, dompet kripto, maupun aplikasi lainnya.
Begitu file masuk ke perangkat, malware menjalankan serangkaian proses untuk mengunduh dan memasang komponen berbahaya lainnya.
Yang bikin makin waspada, peneliti Kaspersky menemukan dalam sejumlah kasus salah satu file dalam rantai serangan disisipkan melalui entri kalender iCloud publik dengan format .ics.
Setelah terpasang, komponen infostealer MacSync kemudian menyamar sebagai aplikasi yang sebelumnya ingin diunduh korban. Malware selanjutnya meminta pengguna memasukkan kata sandi administrator.
Setelah password diberikan, aplikasi justru menampilkan notifikasi seolah-olah program tersebut mengalami kerusakan dan meminta pengguna memindahkannya ke tempat sampah.
Trik tersebut digunakan untuk mengalihkan perhatian korban. Sementara pengguna mengira aplikasinya gagal dipasang, malware tetap menjalankan aktivitas pencurian data di perangkat.
MacSync dapat memburu berbagai informasi sensitif. Data yang dikumpulkan mencakup riwayat penelusuran, cookie dan kredensial yang tersimpan di browser, informasi dari aplikasi dompet kripto, data Telegram, informasi login dan password, hingga file Keychain.
Malware tersebut juga mampu mengumpulkan daftar aplikasi yang terpasang, informasi perangkat keras dan model perangkat, konfigurasi SSH dan ZSH, serta sejumlah data lainnya.
Bukan cuma mencuri data, MacSync juga membawa komponen backdoor yang menyamar sebagai aplikasi Finder. Komponen ini memberikan penyerang akses lebih jauh untuk mengendalikan perangkat dan mengambil data tertentu.
Melalui backdoor tersebut, penyerang dapat memasang add-on browser yang telah dimodifikasi dari jarak jauh. Kaspersky menduga kemampuan ini dapat dimanfaatkan untuk mengganti ekstensi dompet kripto dengan versi berbahaya.
Penyerang juga disebut dapat mengganti aplikasi dompet kripto Ledger yang asli dengan klon berbahaya, mengambil informasi sistem maupun file tertentu, serta berpotensi menjalankan kode arbitrer di perangkat korban.
Pakar keamanan Kaspersky Sergey Puzan mengatakan versi terbaru MacSync memiliki perbedaan signifikan dibandingkan versi sebelumnya, terutama dari sisi fitur dan kompleksitas rantai infeksi.
“Versi terbaru dari infostealer MacSync ini sangat berbeda dari versi-versi sebelumnya; ia menghadirkan fitur-fitur baru dan membuat rantai infeksi menjadi lebih kompleks,” kata Puzan dalam keterangan tertulis, dikutip Selasa (22/9/2026).
Menurut Puzan, pelaku juga terus mengembangkan teknik rekayasa sosial untuk menjadikan pengguna sebagai pintu masuk awal ke perangkat korban.
“Para pelaku ancaman juga secara aktif mengembangkan teknik rekayasa sosial yang berfungsi sebagai pintu masuk awal ke perangkat korban,” ujarnya.
Karena itu, pengguna Mac diminta tidak asal mengunduh dan memasang aplikasi, terutama jika aplikasi tersebut berasal dari pengembang yang tidak dikenal.
“Kami menyarankan Anda untuk selalu memastikan bahwa aplikasi yang diunduh atau diinstal berasal dari pengembang resmi serta memverifikasi keasliannya melalui sumber-sumber tepercaya,” kata Puzan.
Ia juga mengingatkan pengguna agar ekstra hati-hati jika sebuah aplikasi tiba-tiba meminta kata sandi administrator.
“Kata sandi administrator Anda adalah kunci pelindung data dan kredensial paling sensitif pada perangkat, pengguna harus waspada jika ada aplikasi yang memintanya,” tutur Puzan.
Buat pengguna Mac, pesannya sederhana: jangan asal download aplikasi hanya karena tampilannya terlihat meyakinkan. Pastikan sumber dan pengembangnya jelas, cek keasliannya, serta jangan sembarangan memasukkan password administrator. Apalagi jika di dalam perangkat tersimpan data login, dokumen penting, atau aset kripto.
(Agung Suhartono)